

引言
随着网络犯罪活动的增多,社工库正成为网络攻击和个人隐私泄露的主要源头之一。本文将通过具体案例和大量数据,深度揭露社工库的运作机制、严重性以及潜在的社会影响。
一、什么是“社工库”
“社工库”源自社会工程学(Social Engineering),社会工程学指利用心理操纵手段获取个人信息的过程。社工库则是指通过非法途径收集并整理的个人信息数据库,这些信息通常包括姓名、身份证号、手机号、家庭住址、邮箱、密码、社交媒体账号等。据Identity Theft Resource Center 2023年发布的报告显示,仅在2022年,全球就发生了约1,800起大规模数据泄露事件,涉及数十亿条个人信息。这些泄露数据极有可能进入黑市,最终形成社工库。
二、社工库的形成与典型案例
社工库的数据可能来自多个渠道,但目前最典型的还是各大厂商的数据泄露,这些数据相互整合、交易,最终形成规模庞大的社工库。
典型数据泄露事件
2015年网易邮箱泄漏事件
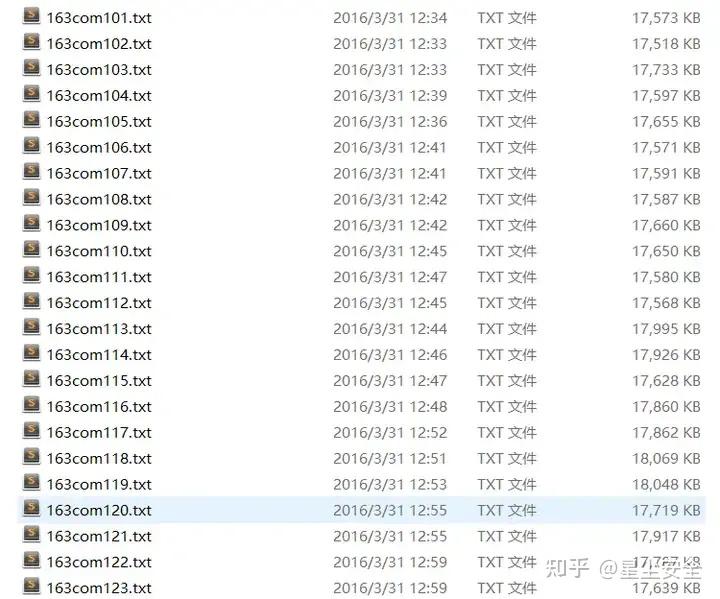
2015年10月19日,有用户“路人甲”在国内安全网络反馈平台WooYun(乌云)发布消息称,网易163/126邮箱过亿数据泄漏,涉及邮箱账号、密码、用户密保等,此次泄露规模或达5亿条的规模,该数据在当时造成了巨大影响,大量网易邮箱用户被非法登录,笔者当时也曾测试过部分数据,有效性相当之高。
2020年微博数据泄露
2020年3月4日,有暗网用户发布了一则名为“5.38亿微博用户绑定手机号数据,其中1.72亿有账号基本信息”的交易信息,售价1388美元。其中绑定手机数据包括用户ID和手机号,账号基本信息包括昵称、头像、粉丝数、所在地等。微博某知名安全大V因被其他用户通过社工库查询到手机号,收到大量添加好友请求。

2022年上海*安数据泄露
2022年7月初上海某单位位于阿里云的数据库遭入侵,黑客在网络犯罪论坛公开出售的中国大陆居民信息和案件数据的一起大规模资料泄漏事件。这批数据包含逾十亿居民的个人资料。被出售数据标价10比特币(合时价约美元20万或人民币134万)。出售数据的匿名人士称,这批泄露自上海市某单位的数据由总计逾23TB的多个部分构成,涉及逾十亿中国大陆居民,包含姓名、地址、出生地、身份证号码、照片、手机号码等等。讽刺的是,该数据的泄漏原因居然是因为一个重要系统可以直接未授权访问。

数据整合与市场交易
社工库的建设通常需要将不同渠道获取的数据进行整合和分类。以俄罗斯的黑客组织Group-IB为例,他们通过购买、交换和窃取多种来源的个人数据,形成了庞大的社工库,专门用于向全球出售这些数据。此外,暗网是社工库交易的主要场所。根据Cybersecurity Ventures的报告,全球暗网市场中,社工库数据的价格从几美元到数万美元不等,具体价格取决于数据的新鲜度和完整性。例如,在2020年初,暗网中出现了一个名为“Collection #1”的数据库,包含超过7.7亿条电子邮件地址和2100万条独立密码。
2023年星链社工库公开
2月12日晚,在即时通讯软件Telegram上,某机器人爆出超45亿国内个人信息遭到泄露,数据包括真实姓名、电话、地址等信息,并公开了免费查询渠道。该机器人管理员提供的navicat截图显示,数据量为4541420022条(45亿),数据库大小为435.35GB,数据量极为庞大。

2024年数据之母公开
2024年初,安全研究人员Bob Dyachenko和Cybernews团队发现了一个名为“泄露之母”(Mother of all Breaches,简称MOAB)的超级巨型数据泄露库,该库整合并重新索引了过去几年的泄露数据,文件体积高达12TB,共260亿条记录,是迄今为止发现的最大规模的数据泄露库。其中就包含了QQ、Weibo、X、京东、LinkedIn等知名应用,数据泄漏均在亿级以上

三、社工库的发展现状
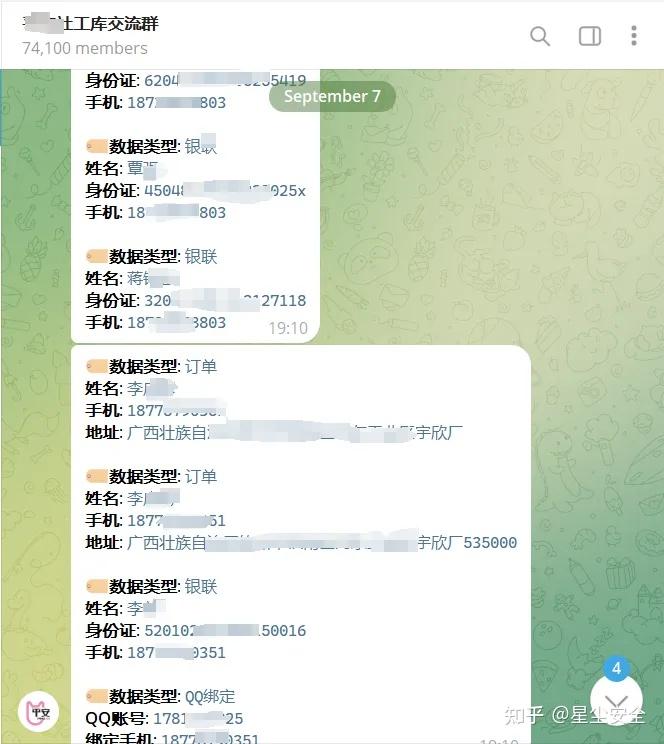
为了更好地了解社工库现状,笔者前去知名的应用Telegram上进行了一番搜索,在某74000人的社工库群中,看到了大量相关的数据查询,仅在该群中,每日就有超过10000+次群成员发起的搜索,大量的用户姓名、身份证、手机号、住址、微信号等敏感信息直接暴露在群中。

此外,在github的一个叫“SGK-bot”项目中,维护者还在持续的更新一些免费社工库项目,经过笔者测试,部分社工库确实可以使用,由此可见当前社工库的泛滥程度,用户的隐私安全正面临巨大挑战。

除了一些历史数据外,在X上一个名为DailyDarkWeb的暗网情报追踪帐号的推文中,我们也可以看到更多来自世界各地的最新数据泄露与交易情况,源源不绝的新数据,被补充到这些社工库中。

四、社工库的实际危害与社会影响
身份盗窃与财务损失
2022年,浙江省发生了一起重大身份盗窃案件。犯罪分子通过社工库获取了受害者的个人信息,伪造身份申请了多张信用卡,并通过这些信用卡套现,导致受害者损失超过30万元人民币。据公安部统计,2022年中国因身份盗窃造成的经济损失已超过100亿元人民币。
2018年,美国一名居民因身份盗窃损失了超过10万美元,攻击者利用从社工库中获取的个人信息,成功申请了多张信用卡,并从中获取了大量资金。根据**Federal Trade Commission (FTC)**的统计,美国在2020年共收到超过490,000起身份盗窃报告,比前一年增加了113%。其中,大部分案例都涉及到社工库数据的使用。
社会信任危机
社工库的泛滥不仅损害了个人隐私,还破坏了社会的信任基础。2019年,英国政府因Land Registry(土地注册局)数据泄露,导致数百万条个人信息被盗用,此事件严重引发了公众对政府机构信息管理能力的质疑。
深度伪造与假新闻的传播
在2020年美国大选期间,多个社工库被利用制造假新闻和虚假信息。例如,通过获取社交媒体账户的控制权,黑客能够发布虚假信息,影响公众舆论乃至最终投票。这些虚假信息不仅误导了公众,还进一步削弱了社会对媒体和信息源的信任。
五、应对社工库的策略
个人层面的防范措施
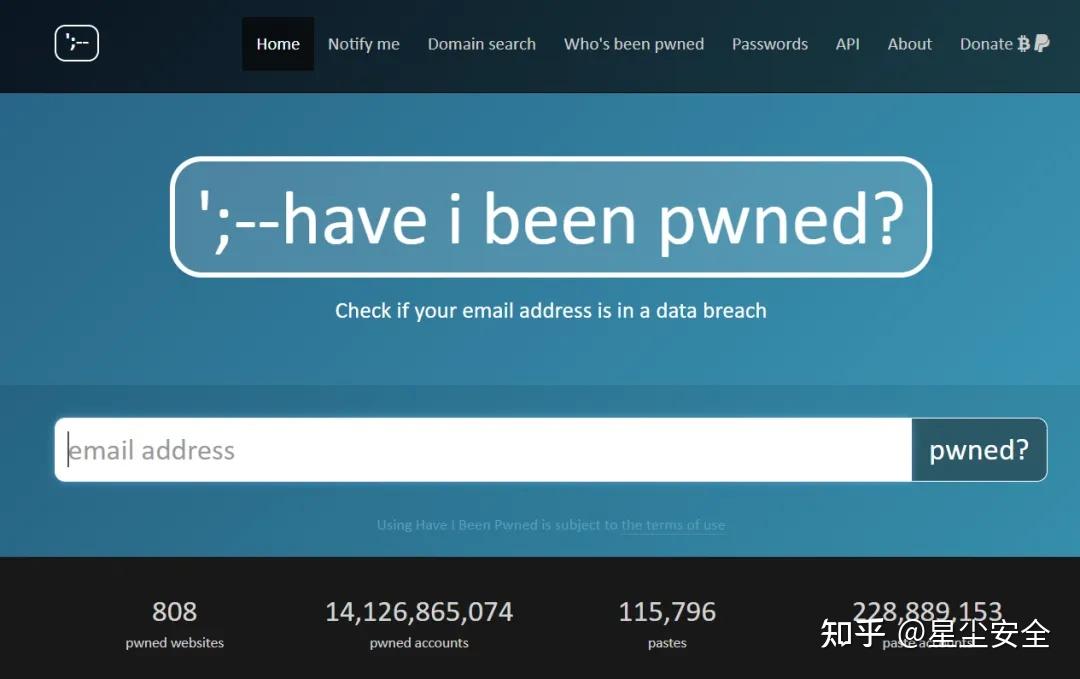
- 提高安全意识警惕钓鱼网站和邮件:不要轻信不明链接、短信或邮件,尤其是涉及到输入个人信息或敏感数据时。不随意泄露信息:谨慎在社交媒体、购物网站、论坛等公开平台上透露个人敏感信息,如手机号、家庭住址、身份证号码等。定期检查数据泄露情况:使用如“Have I Been Pwned”等数据泄露检测工具,定期检查个人信息是否被泄露。有能力科学上网的读者,也可以自己定期去寻找社工库查询自己的信息泄露情况。加强账户安全使用强密码和多重身份验证(MFA):每个账号设置不同的强密码,密码长度应不少于12位,包含字母、数字、符号等元素,并启用多重身份验证。定期更换密码:即便未发生明显的安全威胁,定期更换重要账户密码仍能降低风险。启用隐私保护工具:使用密码管理器生成和管理密码,同时启用浏览器和应用的隐私保护功能,如“隐私模式”、“追踪保护”等。监控财务与社交账户及时监控账户活动:定期检查银行账户、信用卡账单和社交媒体活动,防止未经授权的访问。设置账户安全提醒:在银行、支付平台等设置交易提醒,确保在账户异常活动发生时第一时间知晓。
企业层面的防范措施
- 加强数据保护与管理数据加密:对存储在服务器和传输中的敏感数据进行加密,即便数据泄露,攻击者也难以直接使用这些信息。最小化数据收集:只收集业务所需的最低限度的个人信息,避免冗余数据泄露风险。定期进行安全审计:定期对企业的系统和数据库进行安全审计,查找潜在漏洞和安全隐患。加强内部安全培训员工安全意识培训:定期为员工开展网络安全培训,提高员工对钓鱼攻击、社工攻击的防范意识。建立数据泄露应急预案:企业应制定详细的数据泄露应急计划,以便在发生数据泄露时能够快速应对、降低损失。部署威胁检测与防御系统行为分析与威胁检测:通过AI和机器学习技术,实时监测用户行为,识别异常活动。通过引入入侵检测系统(IDS)和入侵防御系统(IPS),可以更早发现数据泄露和攻击行为。端点保护:加强终端设备的安全防护,部署有效的反病毒和反恶意软件系统,以防止黑客利用终端设备入侵。
结尾
社工库的存在与发展是现代信息社会的重大挑战,其对个人隐私、安全和社会信任的威胁不容忽视。通过以上众多的案例和数据,我们可以看到社工库的严重性及其带来的实际危害。虽然现在已经有了各种防护技术与相关法律来约束这一现象,但大量的数据泄露事件和轻易可被查到的个人信息表明,用户隐私安全这条路,依然任重而道远。


说实话,看这种文章我总有一种说不上来的疲惫感。不是说你写得不对,而是数据泄露这事儿,从2015年听到现在,每年都有更吓人的数字出来,从几亿条到几十亿条,标题一个比一个狠,内容却越来越让人提不起劲儿。我甚至觉得现在看到这种新闻的第一反应已经不是愤怒了,是什么来着?麻木?对,就是麻木。 文章里讲网易邮箱那次,你说你当时测过一部分数据,有效性相当高。这一点我倒不怀疑。2015年的时候我还在用163邮箱注册各种乱七八糟的论坛,密码来来去去就那么一两个,后来看到新闻心里一凉,赶紧去改密码。结果你猜怎么着?改完没多久,我那个邮箱还是收到了垃圾邮件,全是那种“你中奖了”的骗子邮件,还特别精准地喊出了我的名字。我就纳闷了,我都改密码了,他们怎么还能找到我?后来才明白过来,人家卖的不光是密码,是整套信息,改个密码屁用没有。那个时候我就意识到,什么叫做“数据一旦泄露就永远收不回来了”。 还有微博那次,你说1.72亿用户基本信息,这个我身边还真有人中招。我一个朋友,不算什么大V,就一普通人,平时喜欢在微博上发发自己做的菜。有一天突然收到一票好友申请,清一色不认识的人。他本来以为是哪个平台搞的活动,结果其中一个人上来就发消息,把他手机号报出来了,连带他最近常去的一个商场的位置都给说得清清楚楚。我那朋友当时冷汗就下来了,跑去问那个陌生人怎么知道的,对方回了一句话:“你手机号绑定微博了吧,花点钱就能查到。”这哪是隐私泄露,这是被人扒光了站在太阳底下。 不过你文里有一个细节,我觉得比上面所有案例都讽刺。就是2022年上海那个事儿,你说这是“一个重要系统可以直接未授权访问”。我看了半天,一直琢磨这个事儿。一套存着十几亿人信息的系统,居然连个验证都不需要就能被人拖走,这哪是黑客厉害啊,这纯粹是门没锁。你想想,普通人存个几百块钱的银行卡都知道设个密码,而拿着全国人名册的系统,连最基本的防都没做?我不是专业的,不知道这里头具体出了什么差错,但我就觉得奇怪,这种事儿媒体上从来没人追着问到底谁负责,是谁验收的,中间怎么层层审批通过的。大家全都在说数据有多严重、黑产有多猖狂,可源头问题不解决,你写一百篇文章,咱们还是一样裸奔。 再说那个星链机器人,45亿条数据,还公开免费查。你看这个句子很吓人对吧?我也觉得吓人。但这里头我又有点怀疑,这些数字是不是有点虚胖?之前网上放出来的所谓“超大型数据库”,很多都是拿旧数据反复清洗、互相合并出来的,张三的一条信息在不同网站泄露了七八回,数字上就算七八条。文章里那个“Collection #1”7.7亿条,后来有人分析过,里面大量是重复的,真正独立的用户可能没那么多。我这不是说泄露不严重,恰恰相反,我是觉得如果大家都拿重复计算过的数字去吓唬人,时间长了,真到有更严重事情发生的时候,反而没人当回事了。这叫什么?狼来了? 不过话又说回来,有些数据确实新得吓人。我自己遇到过一件事儿,前年双十一我在这家从没买过东西的网店下单了一件外套,第二天就收到一条短信:您购买的XX外套因质量问题召回,请点击链接登记退款。我一看链接,仿的跟真的一模一样,连我下单的时间、尺寸都写得一字不差。你说这些信息从哪来的?不是那家网店内部出的,就是它的系统被拖了。而且人家拿到数据之后反应特别快,头天我下单,第二天精准钓鱼就来了。这效率,比那家店发货都快。所以文章里有一句话我很认同,数据是活的,是会流动的,是会被人拿来二次利用的。不是说你改了密码就完事了,你的手机号、地址、身份证号早就被人打包好放在架子上,等着哪天派上用场。 有人可能会说,这怪你自己不小心,什么链接都点,什么账号都注册。这话我听着就来气。咱们现在过日子,上医院要实名,办银行卡要实名,坐高铁要刷脸,小区进门要刷脸,连我儿子上个兴趣班都要填家长手机号和身份证号。你不填?那行,课也别上了,病也别看了。所有生活必须的环节都在逼你交出隐私,你交完了,转头别人告诉你“你得自己保护好个人信息”——这不是搞笑吗?普通人哪来的选择权?数据泄露这事儿,我觉得错不在那些填了表的人,不在看着这篇文章的你和我,错的是那个系统,是那些拿了数据却不好好保管,或者压根就是故意拿去换钱的人。 文章里作者提了一嘴“地下数据库价格从几美元到数万美元不等,取决于数据的新鲜度和完整程度”。这句我读了好几遍。其实我特想知道,所谓新鲜和完整到底怎么定价?差半年的手机号和差两个月的手机号能差多少钱?带身份证号的和只有手机号的又差多少?你光说贵和便宜,跟没说差不多。我觉得真正好的文章,应该写得更具体一些,比如谁在买这些数据?买了拿去干什么?卖数据的人是个人黑客多还是团伙作案多?那些买数据的人有没有被抓住过?反正我读完全文,对社工库的印象还是模模糊糊的,光知道它厉害,不知道它具体怎么个厉害法,光知道它大,不知道它大到什么程度才叫真的大。 当然我也想明白一件事,这种话题写得太具体可能也不行。人家是干黑产的,你写得太细,搞不好还帮人家做了宣传。但你从一个安全研究者的身份写,总得拿出一点别人在网上搜不到的东西来吧?文章里这些案例,网易、微博、上海、星链、MOAB,说实话每一个单独拎出来搜一下都能弹出几百条新闻,你就是把它们串了一遍,加了几句评价。作为一篇科普,我觉得行;但要说“深度揭露”,可能还差了那么一口气。 还有一点我不太同意文章里的某个倾向——你把矛头全指向外部黑客和组织,这个没错,但你也别忽略了内鬼。数据这玩意光靠黑客在外面撞库、拖库,不见得有那么多渠道。真正大量流出来的数据,很多是有内部人参与的。新闻上没怎么报,但各行各业都流传过那种事儿:某营业厅员工把人家的开卡信息批量抄下来往外卖,某平台客服自己建了个群,拿用户资料换外快。我有个亲戚以前在电信干过外包,喝多了跟我说过一嘴,说他们那会儿能查到几乎所有本地人的通话记录和家庭住址,有的人真的会拿这个东西做人情,给朋友查查这个、查查那个。他一说完我就觉得脊背发凉。这种视角,比单纯说“坏人拿到了我们的数据”更可怕。因为坏人毕竟是少数,可如果每个能接触到数据的人都可能变成坏人的话,那就真的没啥安全感了。 文章最后说2024年又发现了一个更大的库,叫什么“泄露之母”,看到这儿我叹了口气。叹的不是又泄露了,而是我想起2018年那会儿,Facebook五千多万用户数据泄露,全世界都在谈隐私,感觉好像天要塌了。结果呢?现在回头一看,五千万算什么,五十亿都不稀奇了。大家骂了几天,扎克伯格出来说了句“对不起”,然后该用Facebook还是继续用。我们这边也一样,不管泄露多少条,过几天网上就又恢复了热闹,好像什么都没发生过似的。可实际上数据不会消失,它只会越攒越多,等到某天被用在一个你完全想不到的地方。 我有个大学同学,学计算机的,毕业后干了几年安全,后来转行了。我问他为啥不干了,他说,做安全这一行最绝望的一点在于,你要防住所有的漏洞才叫成功,而对方只需要找到一个漏洞就够了。这活儿干久了,人会变得特别焦虑,总觉得自己家里到处都是摄像头,手机就是个窃听器。他说他后来养成了一个习惯,不管什么场合,第一件事就是把手机麦克风权限关掉。有用吗?他自己都说,有点自欺欺人的意思。但他说这么做至少让他心里好受一点,能睡个安稳觉。我听了又好笑又心酸。我们普通人面对这种事儿,能做的好像也就剩下这点儿心理安慰了。 所以说回你文章里那句“裸奔的个人隐私”,这个比喻真挺准确的。但裸奔也有两种。一种是被人扒光了丢到大街上,你是受害者。另一种是你自己觉得无所谓,走习惯了,反而不觉得羞耻了。我现在感觉咱们大多数人属于第二种。不是不在乎了,是太在乎了又能怎样?你还能不用手机不上网不买房子不生孩子了?不可能嘛。日子该咋过还咋过,只是在偶尔半夜收到一条精准营销短信的时候,心里头咯噔一下,然后默默删掉,假装什么都没发生。 写到这里我想起去年的一件事。我手机收到一条验证码,紧跟着一个电话打过来,对方自称是某银行的,说我有一笔境外消费需要核实。口音怪得很,一听就是骗子。我当时不知道怎么想的,闲着也是闲着,就陪他聊了几分钟。他居然能把我身份证后四位报出来,还能说出我几年前办过一张卡但已经注销了。我说你怎么知道这么多?他在电话那头笑了笑,说“哥,我们知道的多着呢,你上周去医院挂的什么科我都知道,要不要我说出来?”我一下愣住了,反应过来直接挂了电话。那天晚上说实在的,我没怎么睡好。我想不通,去医院挂个号,怎么也能跟骗子扯上关系?后来一想,也许是某个挂号APP泄露的,也许是医院的系统被拖了库,反正哪个环节都不奇怪。 你说的星链那个案例里有句原话我记得很清楚:“真实姓名、电话、地址等信息,并公开了免费查询渠道。”这几个字多平常啊,可组合在一起就是让人后背发凉。真实姓名,电话,地址——这不就是一个人活在世上最基本的坐标吗?有了这三样,再加上点别的数据,你这个人基本就在别人面前透明了。你在哪上班,住在哪个小区,晚上几点回家,喜欢买什么牌子,经常跟谁通话,全部能被拼凑出来。这些数据单独看好像没啥,拼在一起就是一份详细到可怕的生活档案。你写文章的人可能天天见这些,习惯了,但我这种普通人偶尔想到自己被这样放在某一台服务器的文件夹里,标签写着“XX省XX市,男,35-40岁,有房有贷,疑似有孩”,还是会觉得有种说不出的恶心感。 文章里还有个词儿,“数据之母”。名字起得挺大,但我觉得它不配叫母亲。母亲是给你生命的,这个玩意儿是让你这辈子都可能活在被监视的阴影底下的,应该叫它“吞人数据的无底洞”差不多。 算了,话又说回来,我虽然吐槽了一堆,但我也明白写文章的人不容易。你摆出来的数据是真的,案例也是真的,想提醒大家重视隐私的心,我感受得到。只是看多了这种文章,我越来越觉得问题的根源不在天上,就在地上——在每一个不愿意花钱做安全的老板脑子里,在每一个追求上线速度不要命的项目经理的排期表里,在大伙儿都觉得“这事儿轮不到我负责”的侥幸心理里头。技术问题倒是简单,难的是让人真正把自己的责任捡起来。这个不解决,文章的结尾永远都一样,明年还会有一个新的更大的“库”,然后用一个更吓人的数量级出现在新闻头条上。到时候你写一篇《揭秘》的续集,大概也能沿用这些框架,把案例换一换,就又能发了。 我啰啰嗦嗦说了这么多,其实就是看完之后心里堵得慌。现在的互联网就像一栋没有大门的公寓楼,每个房间都放着住户一辈子的秘密。你站在楼道里大声提醒大家锁好门,可这栋楼压根就没装门,这声提醒除了让人害怕,又能有什么用呢?但我也还是谢谢你写了这篇东西,起码让新来的人知道,这栋楼不安全,别太当真。但凡有个办法,哪怕只能让一小部分人少踩一个坑,这文章也不算白写。咱们这些住在楼里的人,说到底也只能互相喊一声:小心点儿。
真服了,上个月心血来潮去查了下自己手机号,结果好家伙,高中时候绑过网易邮箱的密码都挂在上面,还是明文。当时就后背发凉,有种被人扒光了丢大街上围观的感觉,离谱他妈给离谱开门。
讲真看完背脊发凉。去年我手机号莫名被加进一个炒股群,对方连我身份证后四位都报得出来,当时还想不通,合着就是社工库在裸奔呗。最操蛋的是还拿那些平台没办法,你账号删了注销了,人家手里早备份好几份了。所以啊,指望厂商自觉纯属扯淡,出事拿罚酒三杯糊弄人,到头来还是用户自己买单。真服了这操蛋世道。